امنيت واژه گمشده در فضاي سايبر
آمار ايران هك شد
ويروس «استاكس نت» را ميتوان مهمترين و جديترين ويروس مخرب رايانهيي طي چند سال اخير دانست ويروسي كه به راحتي روي سيستم عامل فعال و اطلاعات را ذخيره و براي فرستنده ارسال ميكند، پيچيدگيهاي اين ويروس به حدي بود كه در سال89 برخي متخصصان از آن به عنوان «تروريسم سايبري» ياد كردند.
خبر اقتصادی - به بياني ديگر گروه يا كشوري با هدف تخريب ساختارهاي حياتي يك كشور اين نرم افزار مخرب را نوشته و فعال كردند كه هدفگيري اين ويروس در راستاي جنگ الكترونيكي عليه ايران اعلام شد تا اطلاعات مربوط به خطوط توليد را به خارج از كشور منتقل كند. حتي گفته شد اين نخستين ويروس رايانهيي بود كه با هدف ايجاد تغييرات فيزيك در جهان واقعي ساخته شده است.
كرم استاكس نت توسط ابزارهاي USBدار به سيستمها و واحدهاي صنعتي انتقال پيدا كرد و از آنجايي كه سازمانها و واحدهاي صنعتي كشورمان بسيار دير متوجه نفوذ ويروس جاسوسي به سيستمهاي خود شدند، بالغ بر 30هزارIP در كشور به اين ويروس آلوده شد.
اين بدافزار چنان در استفاده از آسيبپذيريهاي اصلاح نشده ماهر بود و چنان در كار خود پيچيده عمل ميكرد كه آن دسته از متخصصان امنيتي كه در مورد آن تحقيق كردند اعلام كردند كه ممكن است اين بدافزار كار متخصصاني با پشتوانه قوي و با انگيزه خاص باشد. حتي گفته شد كه اين كرم اينترنتي بسيار قوي كه تاسيسات صنعتي را مورد حمله قرار داده و بيشتر از همه به تاسيسات صنعتي ايران وارد شده نميتواند ساخت اشخاص يا ارگانهاي ساده باشد.
ساماندهي و پيچيدگي اين بدافزار به حدي قابلتوجه و اعجابانگيز بود كه محققان اعلام كردند كساني كه پشت اين بدافزار قرار دارند، قصد دارند به تمام داراييهاي شركت يا شركتهاي هدف خود دست يابد. همچنين محققان امنيتي براين باورند كه تيمي متشكل از افرادي با انواع تخصصها و پيشزمينههاي صنعتي و IT اين بدافزار را ايجاد كرده و هدايت كردهاند و از آنجايي كه سطح بالايي از تخصص صنعتي در نوشتن اين ويروس مورد استفاده قرار گرفته، انگيزه عادي يا كسب درآمد در نوشتن آن مطرح نبوده به همين دليل گفته شد كه يك سازمان يا يك دولت متخاصم عليه ايران دست به اين اقدام سايبري زده است.
هنوز متخصصان ايراني از شوك حمله ويروس استاكس نت خارج نشده بودند كه خبر قطعي شبكه اينترنت و شبكه داخلي ساختمانهاي اصلي وزارت نفت و شركت ملي نفت منتشر شد، خبري كه سخنگوي وزارت نفت آن را تاييد كرد. هك شدن پورتابل وزارت نفت و شركتهاي تابعه و از دست رفتن تمام اطلاعات شبكه نفت هر چند با واكنشهاي فراواني همراه شد اما بعد از مدتي به فراموشي سپرده شد تا مشخص شود كه هنوز امنيت شبكه و اطلاعات در ايران آنطور كه بايد جدي گرفته نميشود و نمونه بارز اين صحبت ميتواند هك شدن سايت آمار ايران باشد، سايتي كه آمار و اطلاعات تمام ايرانيها روي آن قرار گرفته است.
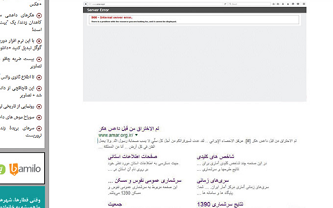
اين سايت ازشامگاه روز سه شنبه چهارم خردادماه هك شده است و تا لحظه نگارش اين گزارش به حالت عادي بازنگشته است، زماني كه از طريق جستوجوگر گوگل قصد ورود به سايت مركز آمار ايران را داريد با متني عربي روبه رو ميشويد كه با اين عبارت روبرو هستيد: «تم الاختراق من قبل داعس هكر»، به نظر ميرسد هكرها از طرف داعش نيستند زيرا داعشيها به خود داعش نميگويند و گمانهزنيها مبني بر هكرهاي عربستاني است، هرچند كه تاكنون هيچ نهاد سايبري مسووليت اين هك را برعهده نگرفته است و مسوولان مركز آمارنيز براي پاسخگويي در دسترس نيستند.
در اين خصوص محمدمهدي واعظينژاد كارشناس امنيت شبكه و اطلاعات در گفتوگو با «تعادل» گفت: بحث امنيت در ايران زياد جدي گرفته نميشود و همين مساله باعث شده است تا روزانه شاهد حملات گسترده سايبري باشيم، حملاتي كه بسياري از آنها منتشر نميشود.
وي افزود: هك شدن اطلاعات مشتريان بانكهاي خصوصي، هك شدن سايت وزارت نفت و شركتهاي تابعه، هك شدن سايت نيروگاههاي انرژي اتمي و... هرچند باعث نشد تا هكرها به مقاصد خود برسند و با مقابله ارتش سايبري ايران مواجه شد، اما همين كه هكرها به اين سايتها ورود كردند بيانگر اين است كه هنوز از لحاظ امنيتي نتوانستهايم به جايگاهي برسيم كه مانع ورود هكرها به سايتهاي مهم كشور شود.
وي بااشاره به اينكه سازمانها و نهادها براي
راهاندازي يك سايت و پورتابل بايد تمام نكات امنيتي را رعايت كنند، گفت: بايد در تستهاي مختلف كه از سايتها صورت ميگيرد بحث كد نويسي امن مورد توجه قرار بگيرد، اينكه صرفا يكسري تجهيزات امنيتي خريداري شود و يكسري نرمافزارهاي امنيتي نصب شود، كفايت نميكند.
وي خاطرنشان كرد: صرف اينكه دانش فني داشته باشيم كفايت نميكند بلكه تجهيزات امن و هزينهيي كه براي آن صورت ميگيرد نيز بايد مورد توجه قرار بگيرد. به عنوان مثال ممكن است ما دانش فني را براي راهاندازي داشته باشيم ولي تجهيزات امن را نداشته باشيم پس نميتوانيم سايتي امن راهاندازي كنيم، مسالهيي كه مديران و مسوولان به آن واقف نيستند.
واعظينژاد بااشاره به اينكه پورتابلهاي ملي يك دولت بايد بالاترين امنيت را داراباشد گفت: وقتي اطلاعات و دادههاي يك سايت كه درگاه ملي است هك ميشود و لو ميرود بايد هزينههاي هنگفتي را براي آن پرداخت كرد، هزينهيي كه ممكن است كشور را با چالش جدي مواجه كند.
كارشناس امنيت شبكه و اطلاعات تصريح كرد: در بحث برقراري امنيت در فضاي سايبر نهادها و متولياني چون پدافند غيرعامل، مركز ماهر، معاونت امنيت سازمان فناوري اطلاعات و... وجود دارد اما به نظر ميرسد اين نهادها نميتوانند راهحلهايي را براي مقابله با حملات سايبري ارائه كنند و همين مساله باعث شده است تا هكرها بتوانند به سايتهاي ملي كشور نفوذ كنند.
وي به هك سايت فيس نما اشاره كرد و گفت: حتي سايتهايي كه براي مقابله با شبكههاي اجتماعي خارجي در كشور ازسوي وزارت ارتباطات و سازمان فناوري اطلاعات نيز راهاندازي شده است به راحتي مورد حمله هكرها قرار ميگيرد و اطلاعات كاربران لو ميرود و اين مساله بيانگر ضعف امنيتي است، مسالهيي كه تاكنون به صورت جدي به آن پرداخته نشده است.
وي بااشاره به اينكه دولت الكترونيك تنها نبايد در حرف باشد، گفت: اطلاعات ميليونها كاربر بر روي سايت مركز آمار وجود داشته است كه به نظر ميرسد اين اطلاعات لو رفته است و درگاه ملي نيز بهدليل امن نبودن نتوانسته از اين اطلاعات حفاظت كند، حال وقتي صحبت از دولت الكترونيك ميكنيم بايد به تك تك واژهها بينديشيم و اين سوال كه امنيت در كجاي اين واژهها قرار گرفته است. در هر صورت به نظر ميرسد مسوولان امنيتي و ارتباطي و زيرساختي كشور بايد به امنيت نگاه جديدتري كنند و با رفع حفرههاي امنيتي در شبكه بانكي، اطلاعاتي، زيرساختهاي ارتباطي، نفت و نيرو و ديگر حوزهها ورود هكرها را به اين سايتها ناممكن كنند.
مرجان محمدی
